
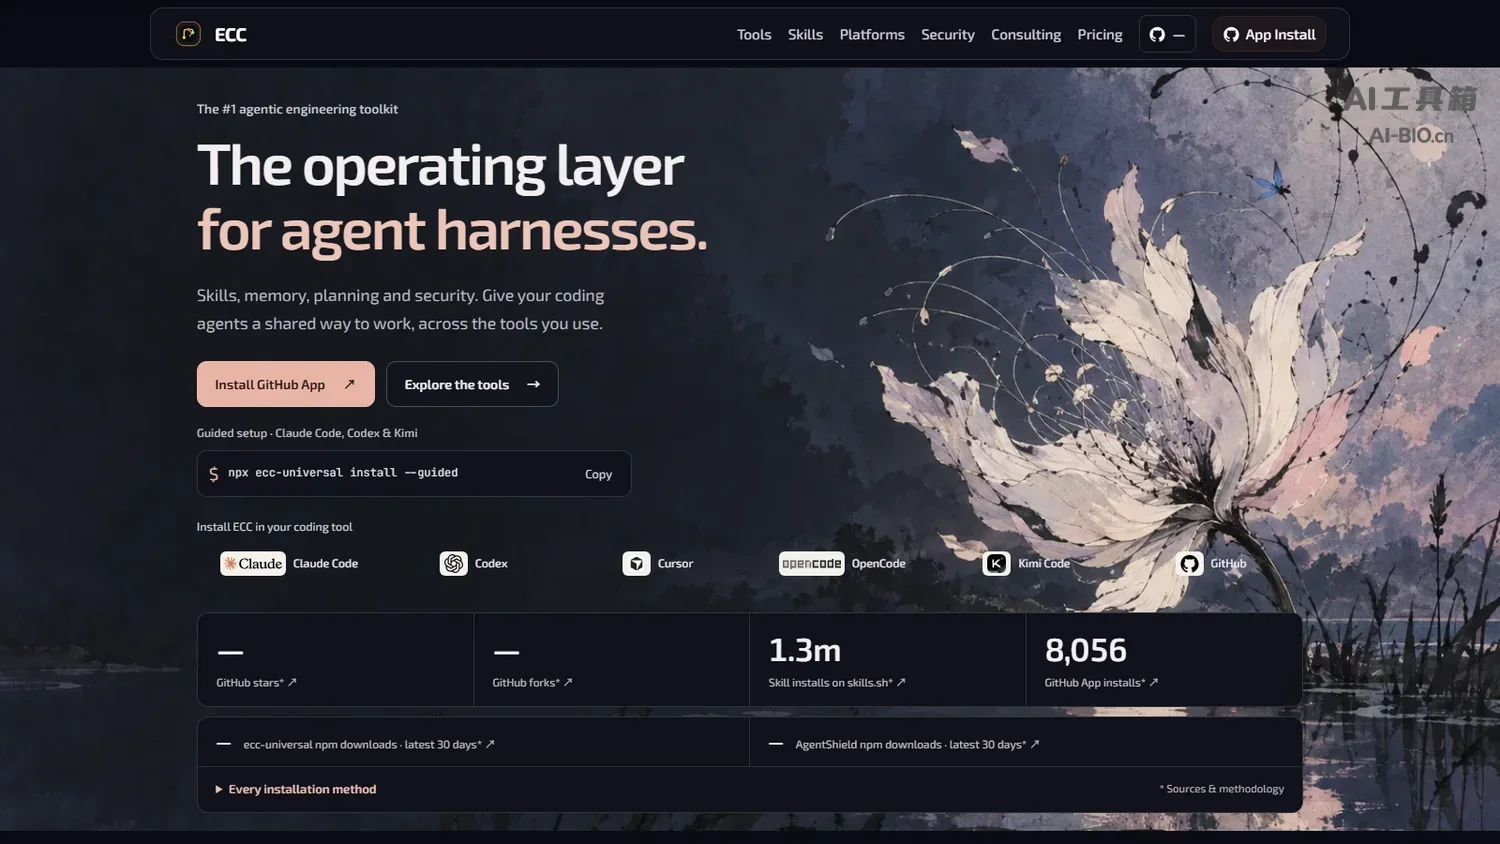
ECC 是一个面向编程智能体的开源配置与工作流增强系统,于 2026 年 1 月发布,通过预置的角色、技能与钩子把重复流程固化成可复用配置,并另配独立的 AgentShield 配置安全扫描,适用于代码审查、测试驱动开发与发布前配置检查等场景。
| 基础信息 | 内容 |
|---|---|
| 产品定位 | 编程智能体的配置与工作流增强层 |
| 出品方 | Affaan Mustafa |
| 发布时间 | 2026 年 1 月 22 日 |
| 开源协议 | MIT |
| 组件规模 | 70 多个角色、300 多个技能 |
| 记忆机制 | 钩子驱动的会话摘要与记忆持久化 |
| 安全审计 | AgentShield 独立扫描(需另装) |
| 适配平台 | Claude Code 为主,Codex、Qoder 原生插件 |
| 安装方式 | npx 引导安装,三档可选 |
ECC 的核心能力
ECC 不改编程助手本身,而是往它身上挂一套「团队配置」:谁负责架构、谁做审查、谁跑测试,全写成可加载的角色与技能。这个思路的代价是需要理解钩子机制,好处是可以按项目技术栈只装载需要的部分。
按任务指定专业角色
架构设计、代码审查、安全审计、测试驱动开发、构建错误修复、文档更新各有对应角色。调用时按任务指定角色,等于给模型一个明确的职责边界,比在提示词里反复交代身份稳定得多。
技能按技术栈动态加载
三百多个技能不是一次性全塞进上下文,而是检测到对应技术栈才注入:TypeScript 项目加载前端的审查技能,Python 测试场景触发测试驱动相关技能。按需加载的直接收益是上下文不被无关定义占满。按需加载是这套配置成立的前提;若不需要角色分工、只想补一套办公文档能力,站内的 MiniMax Office Skills 是更轻的打包方式。
会话摘要与记忆持久化
钩子在会话开始、工具调用前后与会话结束等节点触发,把上下文写成摘要与记忆文件,新会话再加载回来,因此能在下次接着上次积累的信息工作。这不等于回放上一次会话的完整对话与执行状态:恢复的是提炼后的信息,不是全部过程。各编程助手暴露的事件数量并不相同,非主支持的工具上部分自动化不会触发。
AgentShield 配置安全扫描
安全扫描由独立的 AgentShield 承担,需要通过 ecc-agentshield 提供的命令行工具另行安装,不在 ECC 的常规安装流程里。它按官方披露的一百多条静态分析规则检查凭证泄露、钩子注入、MCP 配置、权限与技能文件;另有调用模型的对抗式分析,把红队、蓝队与审计三种角色跑一遍。静态扫描与模型对抗分析的覆盖面与成本不同,都不等同于对代码安全的完整审计。
检查点与质量门禁
提供检查点保存与质量门禁两条命令,把「这次改动能过吗」变成可执行的判定而不是主观感觉。编排类命令可以按角色拆分任务再汇总,怎么分工取决于编排工作流与模型配置,不是装上就自动多模型协作。
安装档位可按需裁剪
分最小、核心、完整三档:最小档装规则、角色与命令,但会跳过钩子运行时,适合上下文敏感的场景;核心与完整档逐步加上钩子与全量组件。安装流程由清单驱动并记录已装组件,团队可以先装最小档试水,确认有用再往上加,避免一开始就被上百个文件淹没。
从会话里提取可复用模式
持续学习机制会在会话结束后回看一遍,把反复出现的处理方式提炼成一条经验,积累到一定数量再聚类成技能。这套做法与手写规则的区别在于:规则描述的是应该怎么做,提炼出来的是实际怎么做的。
桌面面板可视化浏览
附带一个桌面图形面板,可切换主题、定制字体并逐项浏览已装的角色与技能。组件多起来之后,靠翻目录排查不如在面板里看一遍来得快,这对刚接手别人配置的成员尤其有用。
ECC 与常见编程助手配置方式的对比
下表从形态、角色与技能、跨会话记忆等维度逐项对照,比较的是配置由谁维护、能否跨工具迁移,而不是各方是否具备同类能力。
| 对比维度 | ECC | Claude Code | Cursor |
|---|---|---|---|
| 形态 | 叠加在编程助手之上的配置层 | 编程助手本体 | 图形化编程编辑器 |
| 角色与技能 | 预置 70 多个角色与 300 多个技能,按技术栈选择性加载 | 内置技能与子智能体,需自行编写 | 内置规则、技能与子智能体,需自行编写 |
| 跨会话记忆 | 钩子加会话摘要与记忆文件,配置可跨工具共用 | 项目记忆文件与自动记忆,限本工具内生效 | 规则与记忆文件,限本编辑器内生效 |
| 安全审计 | 由 AgentShield 独立扫描,需另装命令行工具 | 需另配外部工具 | 需另配外部工具 |
| 跨工具复用 | 一套配置分发到多个编程助手 | 配置仅在本工具内生效 | 配置仅在本编辑器内生效 |
| 开源协议 | MIT | 闭源 | 闭源 |
- 表格内数据来源:ECC 一列取自其官方仓库 README 与官方支持矩阵,Claude Code 与 Cursor 两列分别取自 Anthropic 与 Cursor 官方文档;安全审计一栏只表示是否自带独立的配置扫描工具,不代表整体安全能力。
- 产品对比简述:角色与技能上,ECC 预置 70 多个角色与 300 多个技能,Claude Code 与 Cursor 的同类能力需按项目自行编写;跨会话记忆上,ECC 的配置可跨工具共用,Claude Code 与 Cursor 的规则与记忆文件限本工具内生效;跨工具复用上,只有 ECC 能把一套配置分发到多个编程助手。
如果更想先理解「编程智能体本身能做什么」,站内的 Muse Code(Meta 推出的 AI 编程智能体工具)可以从基础能力这一层对照着读。
ECC 的应用场景与适用人群
已在用编程助手、但每次协作都像重新开始时适用;偶尔让它写个脚本的,配置成本不划算:
- 代码审查:指定审查角色跑一遍改动,先过滤明显问题再交人评审。
- 测试驱动:让测试相关技能在写实现之前先出用例。
- 发布前检查:跑静态规则扫描凭证与配置风险。
适用人群:适合长期使用编程助手、希望在多个工具间统一工作方式的开发者,也适合要给团队定规范的负责人;刚开始用助手、还没形成个人工作流的用户,先把基础用熟更实际。站内另一款极简取向的终端智能体可作对照:Pi。
ECC 的使用方法
ECC 装在本机,接进已在用的编程助手后在该助手里操作,装多少与装给哪个助手在安装时选定。
- 先在 ECC 官网 确认目标助手(Claude Code、Codex、Cursor、Qoder 等)与
Node.js环境,再执行npx ecc-universal setup走引导式安装,不需先克隆仓库。 - 选定安装范围与档位:个人全局或单个项目;
minimal装规则、角色与命令但不带钩子运行时,core与full逐步加上钩子与全量组件。 - 只对当前助手写入:用
--target cursor这类参数指定宿主。官方要求每个助手只选一条路径,不要一次铺给多个助手。 - 确认规则文件落到该助手的配置目录,重启助手使其生效;钩子依赖助手的事件机制,非主支持工具上部分自动化可能不触发。
- 会话开始时说明这是审查任务还是实现任务,让它挑对应角色;连续工作用检查点保存状态,跨会话再恢复。
- 提交前跑一次质量门禁与安全扫描。角色与技能按当前项目裁剪,无关的先删 —— 装得越多,上下文开销越大。
三点需留意:钩子依赖助手的事件机制,各工具暴露的事件数量不同,非主支持的工具上部分自动化不会触发;角色与技能越多,上下文开销越大,装完先观察一轮会话的实际加载量;AgentShield 能发现凭证泄露这类显性风险,业务逻辑漏洞仍需人工评审。仓库另带一个桌面面板,用来可视化翻看已装的组件,属于可选的查看工具,打不开不影响主流程。
ECC 的项目地址
- 产品官网:https://ecc.tools
- 项目仓库:https://github.com/affaan-m/ECC
ECC 的价格方案
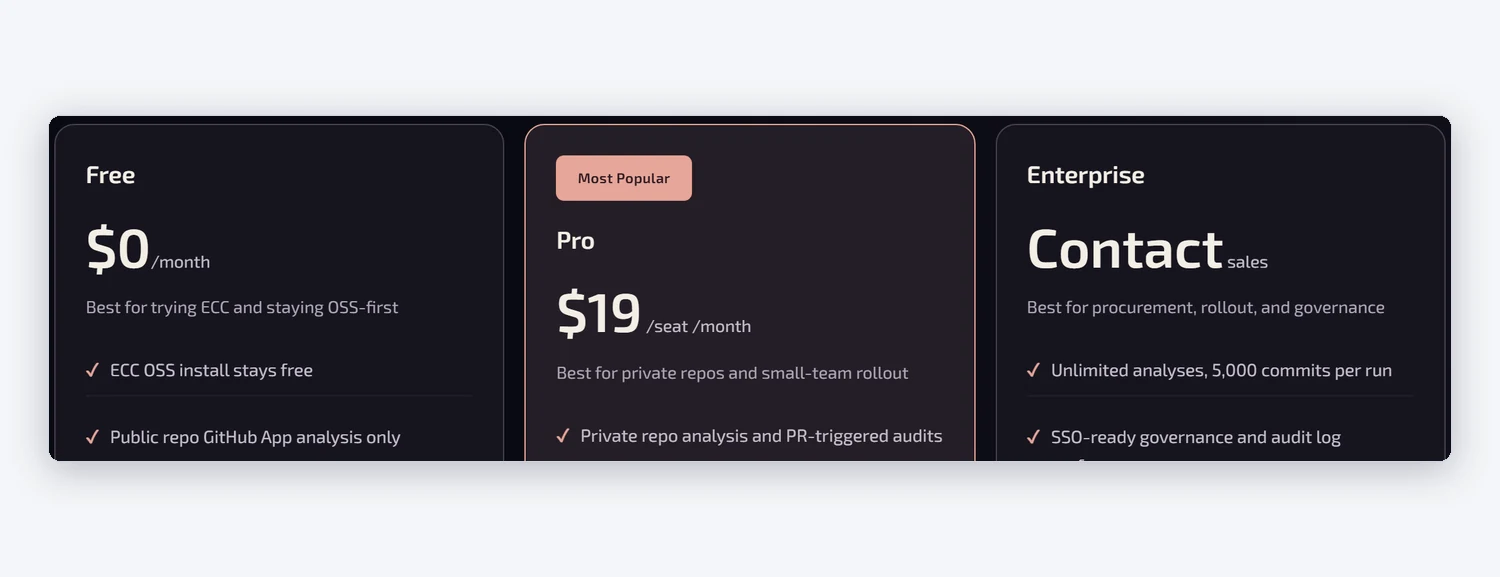
ECC 的收费集中在仓库工程与私有仓库分析两处,其余随开源发布。
- 开源仓库:免费,协议为 MIT(LICENSE 文件抬头 “MIT License / Copyright (c) 2026 Affaan Mustafa”),规则、角色与技能文件随仓库发布,自托管安装不收费
- GitHub App 免费档:免费,仅覆盖公开仓库分析,官方标称每月 10 次、每次上限 200 次提交
- Pro:19 美元/席位/月,含私有仓库分析、合并请求触发审计与 AgentShield 扫描,每个活跃席位每月 50 次分析、单次上限 1000 次提交
- 企业版:联系销售,含不限次数分析、单次 5000 次提交、SSO 与审计日志、定制规则包以及专属支持
开源工具本身不附带模型额度,模型费用由所用的编程助手或模型服务承担;AgentShield 的对抗式分析、托管的 GitHub App 服务会额外调用模型或消耗分析额度,成本另计。增强层让会话变长、调用变多,按量计费时账单会随之上升,控制办法是按需加载、只装用得上的角色与技能。
ECC 的常见问题
和直接用编程助手有什么不同
它在助手之上加了一层配置:角色分工、按需技能、跨会话记忆与安全扫描。助手负责执行,这层负责规定怎么执行、由谁执行。
会不会拖慢响应
会带来一定上下文开销。装完先观察一轮会话的实际加载量,把无关角色与技能裁掉,多数情况下能把开销控制在可接受范围。
只能用在一个工具上吗
不是。官方支持矩阵把各平台分成主支持、原生插件、Beta 适配与实验性四档:Claude Code 是主支持对象,Codex 与 Qoder 有原生插件,Cursor 等属于 Beta 适配,GitHub Copilot Chat 只做指令文件适配且不转换 ECC 钩子;具体完整度以官方支持矩阵为准。
安全审计能替代人工吗
不能。扫描由 AgentShield 完成,需另装命令行工具,擅长发现凭证泄露、错误配置与注入风险;业务逻辑与设计层面的问题仍需人工评审。
可以团队共用吗
可以。把裁剪后的配置纳入版本管理,成员拉取后得到同一套角色与技能;这比每人各自维护提示词更容易保持一致。
相关文章

 浙公网安备33010202004812号